Automatyka

NOWA DYREKTYWA UNIJNA SPROWADZI KOŁOPOTY NA PRODUCENTÓW MASZYN! Paszport Komponentu SBOM Obowiązkowy

STRATEGIA & PRAWO OT
CRA ACT 2026
Software Bill of Materials w automatyce: Deklarowanie składu cyfrowego urządzeń przemysłowych
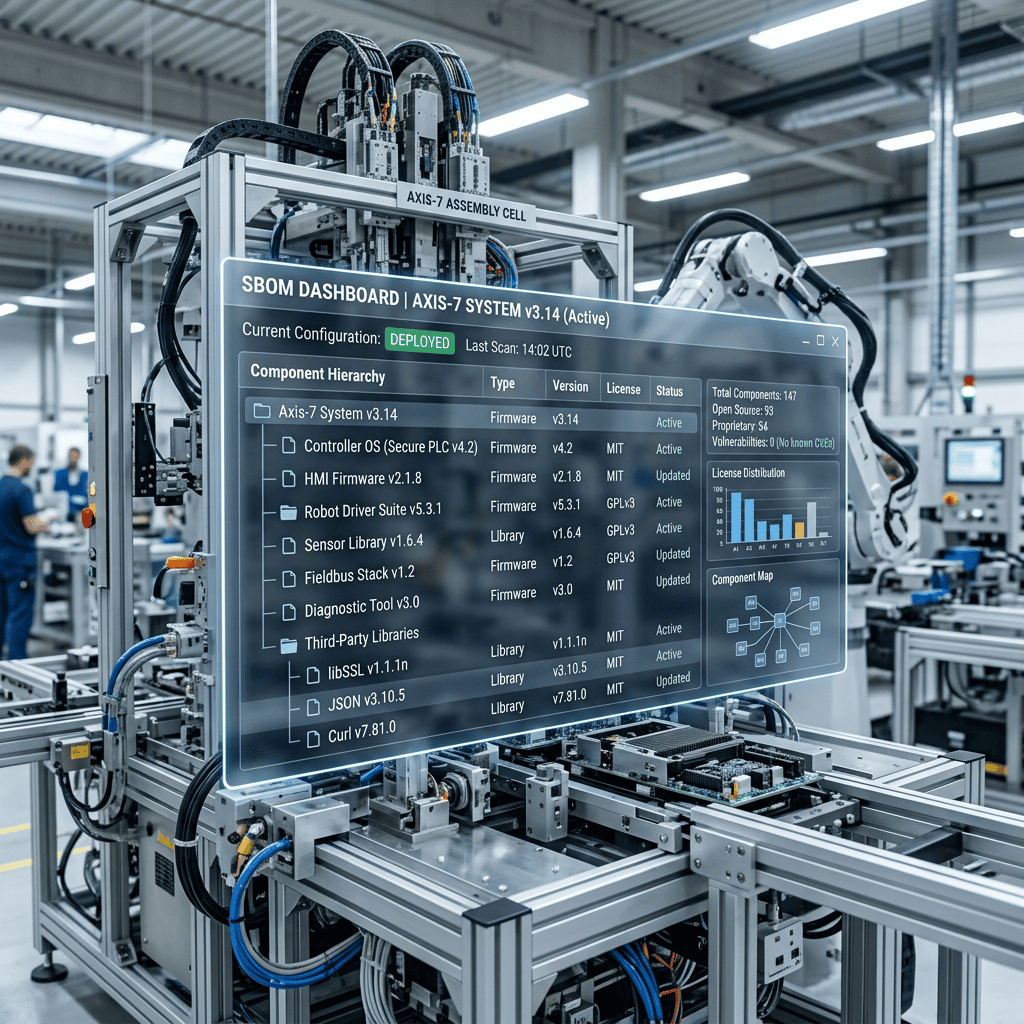
Unijny Akt o Cyberodporności (Cyber Resiliency Act) nakłada na budowniczych maszyn i dostawców automatyki obowiązek tworzenia cyfrowej listy komponentów oprogramowania (SBOM). Każda biblioteka Open-Source użyta w sterowniku czy panelu HMI musi mieć jawną historię podatności.
Co musi zawierać SBOM urządzenia:
✔ Pełny spis bibliotek mikrokontrolera
✔ Cyfrowe powiadomienia o podatnościach CVE w 24h
✔ Podpisany kryptograficznie paszport aktualizacji Firmware
✔ Cyfrowe powiadomienia o podatnościach CVE w 24h
✔ Podpisany kryptograficznie paszport aktualizacji Firmware
Źródło: ENISA / EU Cyber Resilience Act
Standardy ENISA →

Author: INTEGRATORPRZEMYSŁOWY.PL